


Golpe do Pix: Lumu identifica campanha de ataque com quase 900 sites falsos
Golpe do Pix: Lumu identifica campanha de ataque com quase 900 sites falsos
Lumu identifica campanha de ataque sistemática ao Pix com quase 900 sites falsos
Equipe de inteligência de ameaças rastreou centenas de domínios que se passam pelo gov.br, BC e por bancos digitais para cobrar taxas falsas via Pix e coletar dados de CPF
São Paulo, 12 de novembro de 2026 – A Lumu Technologies identificou uma campanha de golpes que se passa pelo gov.br, pelo Banco Central e por alguns dos principais bancos digitais, para cobrar taxas falsas via Pix. Ativa há quase um ano, a operação já usou quase 900 domínios e cobra das vítimas entre R$ 28 e R$ 86, valores baixos o bastante para escapar dos alertas antifraude dos bancos.
Além das taxas, os criminosos coletam o CPF e outros dados pessoais das vítimas para venda na dark web e em fóruns clandestinos, onde a equipe de CTI (Cyber Threat Intelligence) da Lumu encontrou 6.002 registros de contas com CPFs comprometidos. O golpe explora o papel do CPF como credencial de acesso ao gov.br e a liquidação instantânea e irreversível do Pix.
Como funciona o golpe
Embora a equipe de CTI tenha identificado pelo menos três kits de phishing voltados a diferentes entidades, o ciclo de ataque mantém sempre a mesma estrutura. A vítima é direcionada a um site falso que se passa por portais do gov.br, do Banco Central ou de bancos digitais, onde é prometido a ela um benefício financeiro, seja a devolução de valores esquecidos no sistema financeiro ou um crédito pré-aprovado.
Como método de acesso inicial, o atacante solicita o CPF. Após capturar esse identificador, o portal consulta um serviço automatizado de enriquecimento de dados pessoais, que retorna o nome completo da vítima, sua data de nascimento e o nome da mãe. Com essas informações, o criminoso emprega diferentes táticas de engenharia social para conquistar a confiança da vítima.
Na vertente governamental, exibe vídeos institucionais falsos, comentários de supostos beneficiários que já teriam sacado o dinheiro e um chat interativo com áudios explicativos que fazem perguntas para “processar” o resgate. Já na esfera bancária, apresenta um formulário de pré-qualificação que simula a análise de crédito, aprova o pedido imediatamente e impõe um contador regressivo de 10 minutos na tela para pressionar o usuário.
Em ambos os casos, para liberar os recursos, o site exige o pagamento de uma suposta taxa administrativa via Pix, e o dinheiro vai instantaneamente para contas controladas pelos cibercriminosos.
Escala da campanha
Ao longo do ano, esse comportamento se consolidou com centenas de domínios que se passam pelo governo brasileiro, usando iscas como o bloqueio de chaves Pix, cobranças do PGMEI (Programa Gerador do DAS para o MEI), a Receita Federal ou sites genéricos com login simulado do gov.br. As descobertas podem ser agrupadas em três categorias de kits recorrentes, todos com página inicial de validação via CPF, incluindo empréstimos falsos em nome de bancos e varejistas; valores a receber com a identidade visual do Banco Central do Brasil; e crédito consignado fraudulento em nome da Facta Financeira, especializada em empréstimos com desconto em folha ou benefício.
A Lumu rastreou quase 900 domínios vinculados a essas campanhas ao longo do ano, combinando a análise histórica de motores de inteligência web com exercícios próprios de threat hunting. A lacuna de detecção é evidente no segundo semestre, enquanto os motores convencionais registraram 50 domínios maliciosos, a caça proativa da Lumu identificou 153, triplicando a visibilidade sobre a infraestrutura dos atacantes. O número de domínios novos criados a cada semana mostra a evolução contínua dessa infraestrutura.
A tendência também se reflete no volume crescente de dados de CPFs comprometidos no Brasil entre o fim de 2025 e 2026. Esses registros correspondem a contas e portais em que as vítimas inseriram suas credenciais de CPF, depois exfiltradas por múltiplos vetores de ataque, incluindo phishing de credenciais e infecções por infostealers. Os 6.002 registros de contas com CPFs comprometidos encontrados à venda em fóruns clandestinos representam apenas a ponta do iceberg diante da escala dessas campanhas.
Em termos geográficos, a telemetria mostra concentração acentuada desses comprometimentos em Rondônia, Mato Grosso do Sul e São Paulo. Enquanto São Paulo reflete o volume absoluto decorrente de sua densidade econômica e populacional, os índices de Rondônia e Mato Grosso do Sul chamam a atenção pelo impacto desproporcional per capita.
Por dentro do golpe
Para entender a fraude em detalhes, a Lumu analisou os domínios ativos e documentou a cadeia completa de ataque (kill chain) dos dois kits mais relevantes por complexidade e impacto: a vertente governamental e a comercial, essa suplantando, por exemplo, marcas de bancos digitais.
Vertente governamental: Sistema de Valores a Receber (SVR)
A cadeia de ataque começa em portaldoacesso[.]online, página de redirecionamento que envia a vítima para diretorio-digital[.]online/1, hospedado no IP 64[.]23[.]238[.]59. Nesse destino, o atacante imita o programa SVR do Banco Central com a identidade visual do gov.br. O programa é especialmente atraente por avisar sobre valores que o usuário ou algum familiar teriam esquecido de resgatar no sistema financeiro.
Após o suposto login, o site consulta o CPF e exibe um vídeo aparentemente oficial alertando que o dinheiro não reclamado ficará com o governo, acompanhado de comentários de supostos beneficiários. Em seguida, abre-se um chat que pede à vítima para confirmar o nome da mãe e responder a perguntas de validação, com áudios de instruções a cada etapa, e promete um resgate de R$ 5.960,50 (no caso analisado; em outros casos os valores são semelhantes). Para liberar o valor, a plataforma gera um falso comprovante de saque e cobra um suposto “Imposto de Saque” de R$ 86,63 via Pix, com QR Code de expiração rápida, desviando os recursos imediatamente para a conta do golpista.
Vertente financeira: Nubank
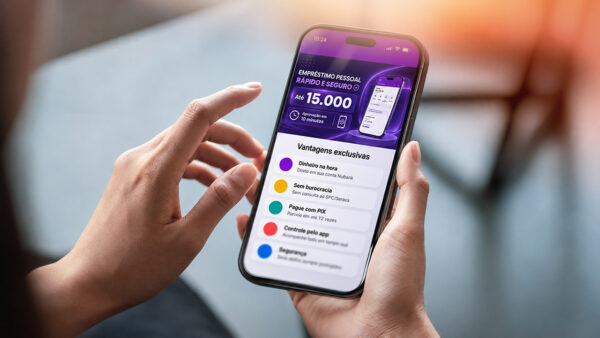
Na vertente comercial, o estudo de caso foi o domínio consultrapida[.]online, hospedado no IP 192[.]185[.]211[.]243. Aqui, a isca explora a marca do Nubank para oferecer empréstimos pré-aprovados de até R$ 15.000, com aprovação em 10 minutos e sem consulta ao SPC/Serasa. Seguindo o padrão da campanha, o site pede o CPF da vítima e exibe um questionário dinâmico de pré-análise que simula a avaliação de crédito, com aprovação fictícia imediata, no caso analisado de R$ 9.978,00.
Na fase de monetização, após cerca de 4 minutos de espera deliberada para simular o processamento, o kit informa uma taxa administrativa de R$ 28,63 a ser paga em até 10 minutos. No checkout, porém, o valor cobrado via Pix sobe para R$ 28,93, uma discrepância provavelmente causada por falhas nos templates do kit ou por taxas automáticas da plataforma intermediária usada pelos criminosos.
A análise dessa transação revelou um elo crítico: a cobrança tem o mesmo recebedor registrado na vertente governamental, identificado pela razão social truncada “PLITUNI INTERMEDIACAO DE”. A coincidência reforça a hipótese de um único ator de ameaça, ou de uma operação unificada, gerindo a infraestrutura de monetização das duas iscas. Além disso, nas duas vertentes, a geração do código Pix aponta para o subdomínio qrcode.fyhub[.]com[.]br, plataforma de pagamentos que orquestra a cobrança dinâmica.
Conclusões
- Infraestrutura unificada: os três kits analisados convergem em etapas críticas, tanto em parte da infraestrutura de hospedagem quanto nos pontos de monetização (mesmo recebedor e mesmos endpoints de QR Code Pix). Essa sobreposição sustenta a hipótese de um único ator de ameaças, ou de um grupo criminoso pequeno e coordenado, operando de forma contínua e sistemática.
- Baixo valor, alto volume: o esquema substitui a fraude tradicional de valores elevados por micropagamentos em massa, entre R$ 28 e R$ 86. Por serem quantias pequenas, reduzem a resistência da vítima em autorizar a transação, ficam abaixo dos limites de alerta dos sistemas antifraude dos bancos e desestimulam queixas e boletins de ocorrência.
- Superfície de ataque e persistência: ao explorar o CPF como chave de identidade digital e a instantaneidade irreversível do Pix, esse vetor se consolida como uma das operações de engenharia social mais escaláveis, automatizadas e difíceis de rastrear do cibercrime brasileiro.
- Caça proativa: a diferença de visibilidade documentada, com 153 domínios maliciosos identificados pela Lumu contra 50 catalogados pelos motores convencionais, reforça a necessidade de abordagens proativas de threat hunting. Ao correlacionar infraestrutura de hospedagem e fluxos de monetização em tempo real, os feeds proprietários de telemetria da Lumu permitem bloquear o tráfego malicioso antes que esses domínios apareçam em repositórios públicos.
Mais informações sobre o levantamento estão disponíveis no blog da Lumu: https://lumu.io/blog/cpf-pix-micro-fraud-sam-factory-brazil/.
O relatório completo, com o mapeamento MITRE ATT&CK e a lista dos 153 domínios identificados no segundo semestre de 2026, pode ser acessado em https://lumu.io/pdf/lumu-o-mecanismo-de-microfraude-desconstruindo-as-campanhas-de-phishing-contra-o-gov-br-e-o-pix-report.pdf.
A versão original, em inglês, está em https://lumu.io/reports/lumu-the-micro-fraud-mechanism-deconstructing-brazils-gov-br-and-pix-phishing-campaigns-report.pdf.

Sobre a Lumu
A Lumu é uma empresa de cibersegurança que ajuda organizações a operar a cibersegurança de forma eficiente, medindo e compreendendo as vulnerabilidades em tempo real. Por meio de seu modelo Continuous Compromise Assessment®, a Lumu capacita as equipes de segurança a agir imediatamente em casos de vulnerabilidades confirmadas e a minimizar a exposição ao risco. Para mais informações, visite www.lumu.io.
